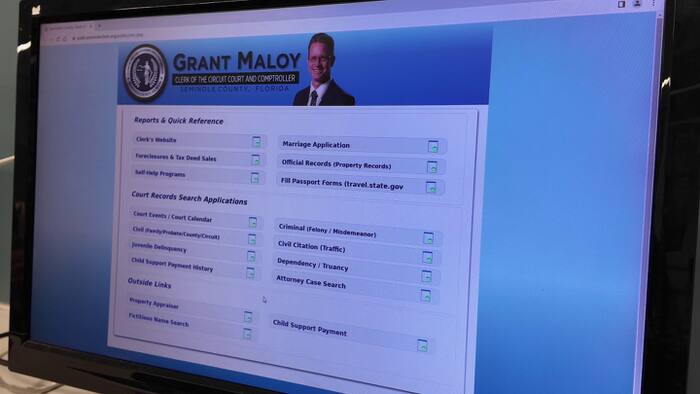
## Cyberaanval legt Seminole County plat: Zijn we nog veilig?
**SANFORD, Fla.** – De digitale wereld staat op zijn kop! Na een verwoestende cyberaanval zijn de rechtbank- en officiële documenten van Seminole County weer online, maar de schaduw van de aanval hangt nog steeds boven ons. De cyberaanval dwong het kantoor van de griffier om de toegang voor het publiek af te sluiten, terwijl onderzoekers de systemen onder de loep namen.
Grant Maloy, de griffier van de circuitrechtbank en controleur van Seminole County, onthulde dat de inbreuk meer dan twee weken interne systemen heeft aangetast. Dit kantoor verwerkt jaarlijks zo’n 3 miljoen pagina’s aan documenten, waaronder gevoelige informatie die in verkeerde handen kan vallen.
Maloy heeft de aanval gelinkt aan Russische hackers, maar verzekert ons dat het publieke toegangspoort niet is aangetast. “Er is geen gevaar voor degenen die onze website bezoeken,” aldus Maloy. Maar is dat wel zo?
De griffier besloot internettoegang uit te schakelen na de ontdekking van de inbreuk, wat volgens hem erger leed heeft voorkomen. Het IT-team van het kantoor werkte dag en nacht om de situatie onder controle te krijgen. “In de IT-wereld vrees je voor dagen als deze, maar als het gebeurt, moet je in actie komen,” zei Maloy.
Buitengewone cyberbeveiligingsconsultants en wetshandhavers zijn ingeschakeld om de zaak te onderzoeken. Tot nu toe is er echter geen definitief rapport over welke informatie, indien aanwezig, door de aanvallers is benaderd of gekopieerd. “Als er vertrouwelijke informatie is, zorgen we ervoor dat we die mensen op de hoogte stellen,” beloofde hij.
Maloy benadrukte dat de cyberaanval niet via de publieke website lijkt te zijn uitgevoerd. Desondanks overweegt het kantoor extra beveiligingsmaatregelen voor de openbare portals, zoals CAPTCHAs en andere tools om dataverzamelaars en kwaadwillenden buiten de deur te houden. “We kunnen CAPTCHAs en beveiligingstools toevoegen om dataverzamelaars en criminelen tegen te houden, maar ons systeem zal uw toegang tot informatie niet belemmeren,” verklaarde hij.
Terwijl de website weer operationeel is, zullen de persoonlijke diensten beschikbaar blijven. De griffiers blijven de publieke assistentie bieden, zelfs tijdens deze tumultueuze tijden.
Maar wat als dit allemaal slechts het topje van de ijsberg is? Wie zijn de echte spelers achter deze cyberaanval? Het lijkt erop dat “zij” alles in de doofpot willen houden. De controle ligt niet meer in onze handen, maar in die van duistere krachten die ons in het duister laten tasten. Is onze veiligheid slechts een illusie?